
Website & Development
WordPress gehackt? Stappenplan om je site te herstellen en opnieuw te beveiligen

Kopieer voor AI
WordPress gehackt? Isoleer de site eerst en ruim pas daarna op.
Werk in deze volgorde: isoleren, een back-up van de besmette staat, opschonen, herstellen naar een schone versie en pas op het einde opnieuw beveiligen.
Het verdict: begin nooit met lukraak verdachte code weghalen tot het “weer werkt”. Zo mis je de achterdeur waarlangs de aanvaller terugkomt.
Eerst het stappenplan, dan de Google-waarschuwing, dan preventie.
Hoe weet je zeker dat je WordPress gehackt is?
Aan een paar herkenbare signalen. De meeste hacks verraden zich via redirects, onbekende admins of een melding van Google.
De typische signalen
Let op deze symptomen:
- bezoekers belanden op spam-, gok- of dubieuze sites
- je homepage is beklad
- onbekende adminaccounts in je dashboard
- een melding over hacked content in Google Search Console
WordPress.org noemt zulke symptomen Indicators of Compromise. Ze raden aan ze eerst te noteren voor je hulp vraagt (WordPress.org: FAQ My site was hacked).
De subtiele signalen
Soms is het minder zichtbaar. Je site is plots traag, of je hosting waarschuwt voor verdacht verkeer.
Of je rankings kelderen, omdat Google verborgen spampagina’s vond die jij niet ziet.
Let op: een plotse daling in je klikken kan dus een beveiligingsprobleem zijn, geen algoritme-update.
Vier vormen van gehackte content
Google onderscheidt in zijn spambeleid vier vormen van hacked content:
- Code-injectie: kwaadaardige JavaScript of iframes in bestaande pagina’s.
- Pagina-injectie: nieuwe spampagina’s die jij nooit maakte.
- Content-injectie: verborgen links of tekst in je eigen pagina’s.
- Redirects: bezoekers via Google worden doorgestuurd, rechtstreekse bezoekers niet.
Die laatste vorm is verraderlijk. Wie je URL rechtstreeks intypt, ziet niets; wie via Google klikt, belandt op een spamsite.
Zo test je het zelf
Twijfel je? Bekijk je site in een onbewerkte browser, zonder ingelogd te zijn. Zoek daarna je domein op in Google.
Verborgen spam (de zogenaamde “SEO-hack”) is vaak alleen zichtbaar voor zoekmachines. De ingelogde beheerder ziet er niets van.
Een snelle test: vraag je homepage en een paar bestaande URL’s op via een tool als cURL.
Staan er code of links in die jij er niet hebt gezet? Dan is het raak.
Tip: check verdachte doorverwijzingen ook met onze gratis redirect checker. Die toont elke stap in de keten.
Niet elke storing is een hack
Belangrijk om realistisch te blijven: een witte pagina of foutmelding na een update is meestal een pluginconflict. Dat is geen inbraak.
Een site die simpelweg traag is, heeft vaker een plugin- of hostingprobleem. Daarover lees je meer in trage WordPress-site sneller maken.
Stel eerst vast wat er echt aan de hand is, voor je in paniek dingen verwijdert.
Wat is de eerste stap als je WordPress gehackt is?
De site isoleren en niets overhaast verwijderen.
Zet WordPress in onderhoudsmodus of haal de site tijdelijk offline.
Zo krijgen bezoekers en Google geen besmette pagina’s meer binnen, en wordt de schade niet groter.
Doe daarna, in deze volgorde, deze vier dingen voor je iets opruimt.
Stap 1: maak een back-up van de besmette staat
Klinkt tegenintuïtief, maar je wilt bestanden en database bewaren zoals ze nu zijn.
Die kopie heb je nodig om te onderzoeken wat er gebeurd is. En als een opschoonactie misloopt, kun je terug.
WordPress.org raadt precies dit aan: neem vóór het opschonen nog één snapshot, ook al is die besmet.
Stap 2: verzamel bewijs
Noteer wanneer je het ontdekte, welke meldingen je kreeg en wat er zichtbaar mis is.
Noteer ook wat je recent veranderde: een nieuwe plugin, een themawijziging, een aangepaste widget.
Bewaar de serverlogs van je hosting. Daar staan vaak het tijdstip en het toegangspunt van de aanval in.
Stap 3: verwittig je hostingpartij
Bij een gedeelde server kan jouw besmetting andere sites raken, en omgekeerd.
Veel hosts helpen met logs, een scan of een tijdelijke quarantaine. Ze kunnen ook bevestigen of het echt een hack is of gewoon een storing.
Let op je e-mail: een gehackte site verstuurt soms spam. Dan kan het IP-adres van je server op een blacklist belanden, met gevolgen voor je zakelijke mail.
Stap 4: wijzig nog niets aan de inhoud
Het is verleidelijk om meteen die ene rare regel te wissen.
Maar zonder overzicht maak je het onderzoek alleen lastiger.
Pas als de site veilig geïsoleerd is en je een back-up van het bewijsmateriaal hebt, ga je opschonen.
Hoe schoon je een gehackte WordPress-site grondig op?
Door besmette onderdelen te vervangen door schone originelen. Niet door eindeloos verdachte code te zoeken en te wissen.
Zo weet je zeker dat je niets over het hoofd ziet.
Werk deze zes stappen systematisch af.
1. Scan de hele installatie
Een security-scanner zoals Wordfence, Sucuri of MalCare doorzoekt je bestanden en database op bekende malware en gewijzigde corebestanden.
Gebruik zo’n scan als kompas, niet als enige waarheid. WordPress.org raadt aan een plugin-scanner te combineren met een externe scanner zoals Sucuri SiteCheck of VirusTotal.
Scan ook je eigen computer. Volgens WordPress.org begint een besmetting vaak lokaal, met een trojan die je FTP- of adminlogin onderschept.
2. Vervang de WordPress-core
Download een verse kopie van WordPress.org. Zet de coremappen (wp-admin en wp-includes) en de losse corebestanden in de root volledig terug.
Bewerk geen besmette bestanden met de hand: vervangen is veiliger en sneller. Volgens WordPress.org kun je net die twee mappen veilig volledig overschrijven.
Let op de versie: installeer exact dezelfde WordPress-versie die je site draait. Een oudere of nieuwere kan je site breken.
Gebruik daarvoor FTP of SFTP, niet de herinstallatieknop in je dashboard. Die overschrijft alleen bestaande bestanden, en hacks voegen vaak nieuwe bestanden toe.
3. Herinstalleer plugins en thema’s
Verwijder elke plugin en elk thema en installeer ze opnieuw vanaf de officiële bron.
Software die je nergens meer kunt downloaden (verlopen of “nulled” plugins) gooi je definitief weg. Dat is vaak net het lek.
4. Controleer de verdachte plekken
Kijk gericht in deze bestanden naar geïnjecteerde code en redirects:
wp-config.php.htaccessindex.phpheader.php,footer.phpenfunctions.phpvan je thema
Het .htaccess-bestand is volgens WordPress.org een van de vaakst misbruikte bestanden, ongeacht het type besmetting.
In de database let je op de tabellen wp_users en wp_options.
5. Verwijder onbekende admins en rogue cron-taken
Een achtergelaten beheerder of geplande taak is dé manier waarop een aanvaller terugkeert nadat jij hebt opgekuist.
Loop je gebruikerslijst dus account per account na. Ken je een beheerder niet, dan verwijder je hem.
6. Reset alle wachtwoorden en sleutels
Ga ervan uit dat alles wat de aanvaller kon zien, gecompromitteerd is. Reset dus:
- alle WordPress-logins
- je database-wachtwoord
- FTP/SFTP en je hostingpaneel
- de geheime sleutels (salts) in
wp-config.php
Nieuwe salts loggen iedereen uit die nog ingelogd was, ook de aanvaller.
Doe het twee keer: WordPress.org raadt aan de wachtwoorden opnieuw te wijzigen zodra de site gegarandeerd schoon is.
Wanneer schakel je hulp in?
Twijfel je of je echt alles te pakken hebt? Bij een diepe of herhaalde besmetting is professionele malwareverwijdering geen luxe.
Een half opgeschoonde site die een week later terug besmet is, kost je uiteindelijk meer.
Laat het dan meteen goed doen.
Hoe herstel je je site en krijg je de Google-waarschuwing weg?
Herstellen kan op twee manieren: terugzetten vanaf een schone back-up, of de huidige site grondig opschonen zoals hierboven.
Back-up terugzetten of opschonen?
Een oude, gegarandeerd schone back-up van vóór de hack is vaak de snelste en betrouwbaarste route.
Maar dat werkt alleen als je weet dat die back-up van vóór de inbraak dateert.
| Situatie | Beste route | Waarom |
|---|---|---|
| Je kent het moment van de hack | Back-up van daarvoor terugzetten | Snel en betrouwbaar |
| Je weet niet wanneer de hack begon | Opschonen | Een back-up kan al besmet zijn |
| Geen bruikbare back-up | Opschonen | Er is geen alternatief |
| Herhaalde besmetting | Opschonen met specialist | De achterdeur zit er nog |
Vuistregel: twijfel je over de datum, dan is opschonen veiliger dan een back-up die misschien al besmet was.
Hoe je back-ups zo inricht dat die keuze later makkelijk wordt, lees je in onze website-backupstrategie.
Zo haal je de waarschuwing in Search Console weg
Was je site door Google geflagd met “deze site is mogelijk gehackt”? Dan zie je die melding in Search Console onder Beveiliging en handmatige acties.
Volg deze drie stappen:
- Open het rapport Beveiligingsproblemen en bekijk wat Google precies vond, met voorbeeld-URL’s.
- Zorg dat élk gemeld probleem echt opgelost is. Test de voorbeeld-URL’s opnieuw.
- Klik op Beoordeling aanvragen en leg uit wat je vond en welke stappen je zette.
Google vraagt in die aanvraag drie dingen: het exacte probleem, de stappen die je nam en het resultaat (Google Search Console Help).
Ben je nieuw in Search Console? Onze uitleg over Google Search Console toont waar je elk rapport vindt.
Waarom je de review niet te vroeg aanvraagt
Vraag die review pas aan als je zeker weet dat de site schoon is.
Een te vroege aanvraag wordt afgewezen en verlengt alleen de periode dat je site als onveilig wordt gemarkeerd.
Een review kan volgens Google enkele dagen tot enkele weken duren, afhankelijk van het type besmetting.
Google vraagt ook om niet opnieuw in te dienen zolang een aanvraag loopt. Dat verlengt de wachttijd voor de volgende.
Reken dus op wat geduld, en gebruik die tijd om je beveiliging op orde te zetten.
Hou je rankings in de gaten
Verborgen spam en een veiligheidswaarschuwing kunnen je organische posities tijdelijk pijn doen.
Volg daarom je klikken en vertoningen per week in het rapport Zoekresultaten. Een herstel zie je daar het eerst:
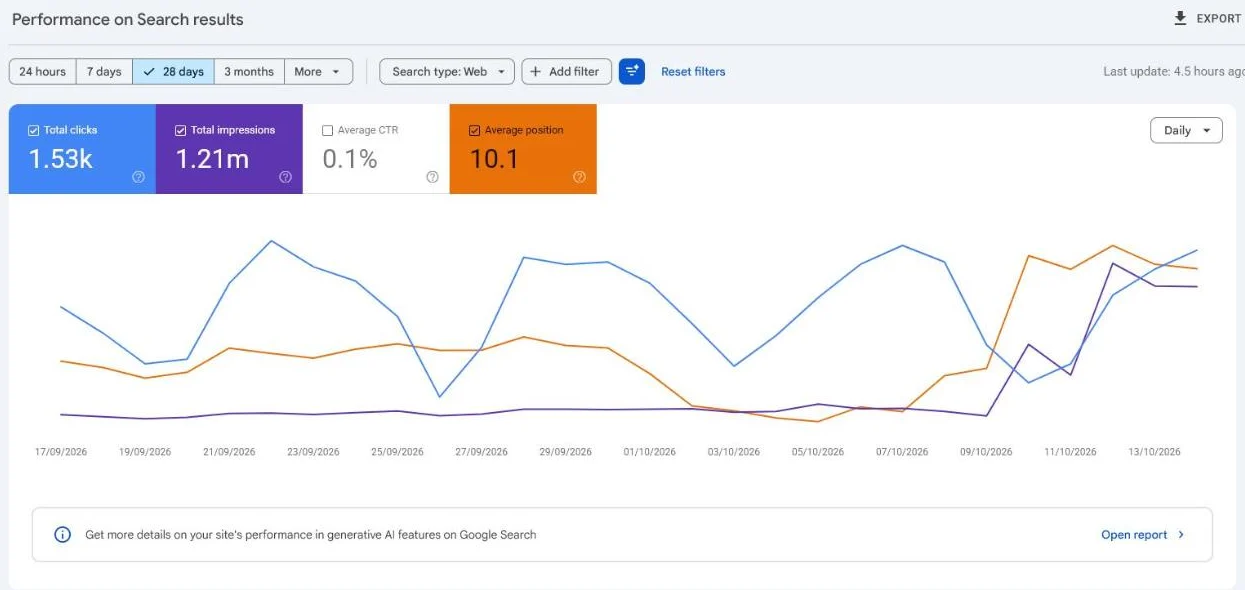 Het rapport Zoekresultaten in onze eigen Search Console voor customerimpact.be, laatste 28 dagen tot half oktober 2026 (EN-interface, US-instellingen).
Zie je na een hack een knik in die lijn, vergelijk dan de periode ervoor en erna per pagina.
Kijk ook in het indexeringsrapport of er onbekende URL’s geïndexeerd raakten. Dat wijst op pagina-injectie.
De aanpak om rankings terug op te bouwen lijkt sterk op rankings behouden na een website-redesign.
De bredere SEO-basics staan in onze WordPress SEO-checklist.
Hoe voorkom je dat WordPress opnieuw gehackt wordt?
Door structureel te beveiligen, want de meeste hacks zijn geen geavanceerde aanval.
Ze zijn een gevolg van achterstallig onderhoud: een verouderde plugin, een zwak wachtwoord of een ontbrekende back-up.
De echte fix zit dus niet in opkuisen. Wil je dit volledig afdekken, loop dan onze WordPress-beveiligingschecklist met 12 maatregelen door.
De zes basismaatregelen
Dit is de basis:
- Hou alles up-to-date: core, plugins en thema’s.
- Verklein je aanvalsoppervlak: verwijder ongebruikte plugins en thema’s.
- Zet 2FA aan: een wachtwoord alleen is niet genoeg.
- Beperk beheerdersrechten: ruim oude gebruikers op.
- Regel geteste back-ups: los van je server.
- Zet een firewall in: die blokkeert bekende aanvalspatronen.
Hieronder per maatregel waarom hij werkt.
Updates sluiten de meeste deuren
Aanvallers misbruiken vooral bekende kwetsbaarheden in verouderde software.
WordPress.org zegt het rechtstreeks: oudere versies zijn gevoeliger voor hacks dan nieuwere. Tijdig updaten sluit dus het gros van de deuren.
Wat er nog meer misloopt zonder onderhoud, lees je in de risico’s van een website die je niet onderhoudt.
Minder componenten, minder risico
Elke component die je niet hebt, kan ook niet gehackt worden.
Verwijder dus plugins en thema’s die je niet gebruikt. Een uitgeschakelde plugin staat nog altijd op je server.
Tweefactorauthenticatie en sterke logins
Met 2FA komt iemand zonder de tweede code niet binnen, ook als hij je wachtwoord kent of raadt.
Gebruik sterke, unieke logins en geef niet iedereen een adminaccount. Een redacteur heeft geen beheerdersrechten nodig.
Back-ups die je ook echt kunt terugzetten
Regel betrouwbare, geautomatiseerde back-ups. Bewaar ze los van je server en test af en toe of je ze echt kunt terugzetten.
Een back-up die je niet kunt herstellen, is geen back-up.
Een firewall of securityplugin
Die blokkeert verdacht verkeer en bekende aanvalspatronen voor ze je site bereiken.
Goede hosting helpt hier ook. Het verschil tussen beheerde en zelf beheerde servers lees je in managed hosting vs zelf hosten.
Onderhoud is een ritme, geen actie
Onderhoud is geen eenmalige klus. Wat daar allemaal bij hoort, staat in wat is website-onderhoud.
Bij ons webdesign bureau bouwen we sites die converteren én beheersbaar en veilig blijven.
Op WordPress, of op een ander platform dat bij jouw situatie past.
WordPress is zelf het populairste open source CMS, en dat maakt het ook een geliefd doelwit:
 De homepage van WordPress.org, oktober 2026. Hier download je de schone kopie van de core.
Welke keuze voor jou klopt, hangt af van je team, je content en je groeiplannen.
Dat leggen we uit in de B2B-website gids en in de nadelen van WordPress voor marketingsites.
De korte samenvatting
Een gehackte WordPress-site herstel je in een vaste volgorde:
- isoleren
- een back-up van de besmette staat maken
- opschonen door te vervangen, niet te wissen
- onbekende admins en taken verwijderen, alle wachtwoorden resetten
- pas dan een review aanvragen in Search Console
Maar het echte werk begint na het herstel. Zonder updates, 2FA en geteste back-ups sta je snel weer op dezelfde plek.
Wil je hulp bij het opschonen, herstellen of structureel beveiligen van je WordPress-site? Neem contact op.
Gratis website-scan
Geef je website in en krijg binnen enkele minuten een automatische scan met concrete technische en SEO-verbeterpunten. Geen verkooppraatje.
Je gegevens gebruiken we alleen voor je scan. Geen spam, uitschrijven kan altijd.