
Website & Development
WordPress beveiligen: 12 maatregelen tegen hacks (B2B-checklist)

Kopieer voor AI
WordPress beveiligen begint bij een paar basics, consequent uitgevoerd.
Dure tools zijn niet het startpunt. Updates, sterke logins met twee-factor-authenticatie, een firewall en de juiste gebruikersrechten zijn dat wel.
Het verdict: goede WordPress beveiliging is vooral hygiëne, geen dure techniek. Wie de 12 punten hieronder afvinkt, valt buiten het vizier van het gros van de bots.
WordPress draait ongeveer 40% van alle websites.
Die populariteit maakt het een geliefd doelwit voor geautomatiseerde aanvallen.
Hieronder lopen we 12 maatregelen door voor een zakelijke WordPress-site (geen webshop). We groeperen ze van logins tot infrastructuur, met onderaan een checklist om af te vinken.
Waarom wordt WordPress zo vaak aangevallen?
Niet omdat WordPress onveilig is, maar omdat het overal staat.
Het grootste doelwit van het web
W3Techs telde op 4 november 2026 een aandeel van 39,5% van alle websites.
Bij de sites met een bekend CMS is dat zelfs 58,2%.
WordPress is dus simpelweg het grootste doelwit. En aanvallers werken geautomatiseerd.
Bots scannen het hele web af op bekende lekken en zwakke logins. Ze kiezen geen slachtoffer, ze zoeken een open deur.
Waar de lekken echt zitten
Belangrijker nog is waar die lekken zitten.
Patchstack telde in State of WordPress Security in 2026 11.334 nieuwe kwetsbaarheden in 2025.
De verdeling spreekt voor zich:
Met andere woorden: de core is doorgaans goed onderhouden.
Maar elke plugin en elk thema die je toevoegt is een extra deur die open kan staan.
Watch out: aanvallers zijn snel. Bij zwaar misbruikte kwetsbaarheden mat Patchstack een gewogen mediaan van 5 uur tot de eerste aanval.
Bovendien had 46% van de kwetsbaarheden nog geen fix van de maker op het moment dat ze publiek werden.
Wat dat betekent voor een B2B-site
Je hoeft geen security-expert te zijn. Je moet wel de basishygiëne op orde hebben.
Een gehackte bedrijfssite kost je niet alleen herstelwerk.
Ze kost ook vertrouwen bij precies de bezoekers die je in leads wil omzetten. Hoe je dat vertrouwen opbouwt lees je in vertrouwen wekken op je B2B-website.
Voor het bredere plaatje, ook buiten WordPress, is er onze gids over website beveiliging voor B2B.
Hoe beveilig je de logins?
Met vier maatregelen, want de inlogpagina is de meest aangevallen plek van je site.
Daar boek je dus de snelste winst. We nemen ze een voor een door.
1. Sterke, unieke wachtwoorden
Gebruik een wachtwoordmanager voor elk account.
Zo valt niemand terug op “Bedrijfsnaam2025”.
Waarom: hergebruikte wachtwoorden zijn de oorzaak nummer één van overgenomen accounts. Lekt er één bij een andere dienst, dan proberen bots het meteen op je site.
2. Twee-factor-authenticatie (2FA)
Dit is de belangrijkste enkele maatregel die je kunt nemen.
Zelfs als een wachtwoord lekt, komt een aanvaller zonder de tweede factor niet binnen. Denk aan een code op je telefoon.
Ook de officiële hardening-gids van WordPress raadt twee-stapsverificatie aan bovenop een sterk wachtwoord.
3. Beperk het aantal inlogpogingen
Standaard mag je oneindig vaak een wachtwoord proberen.
Dat nodigt brute-force-aanvallen uit: een bot die duizenden combinaties na elkaar test.
Een plugin of je firewall die na enkele foute pogingen blokkeert, sluit die deur.
4. Least-privilege gebruikersrollen
Geef niemand meer rechten dan nodig.
Een redacteur die alleen blogs schrijft, heeft geen beheerdersaccount nodig.
Vuistregel: hoe minder admin-accounts, hoe kleiner het risico als er één gecompromitteerd raakt.
Extra: scherm de inlog-URL af
Overweeg de standaard inlog-URL te verplaatsen of af te schermen.
Het stopt geen gerichte aanval.
Maar het houdt het gros van de geautomatiseerde bots weg van je inlogpagina.
Hoe houd je plugins en updates onder controle?
Door updaten te zien als je belangrijkste verdediging, niet als onderhoud voor “ooit nog eens”.
De meeste kwetsbaarheden zitten in plugins en thema’s. Bijwerken is dus letterlijk het dichten van bekende gaten voordat een bot ze vindt.
Houd core, plugins en thema’s up-to-date
Zet beveiligingsupdates voor de core op automatisch. WordPress ondersteunt automatische updates al sinds versie 3.7.
Voor plugins is een vast wekelijks of tweewekelijks moment vaak verstandiger dan blind alles automatisch updaten.
Zo test je een update eerst op een staging-omgeving. En word je niet wakker met een kapotte site.
In het dashboard zie je onder Dashboard > Updates in één scherm wat er openstaat:
De kern komt van WordPress.org zelf, het open-source project achter het CMS:
 WordPress.org, oktober 2026. Download de core alleen hier, nooit via een derde partij.
Dat staat ook letterlijk in de hardening-gids van WordPress: haal WordPress enkel van wordpress.org.
Schrap wat je niet gebruikt
Elke gedeactiveerde maar nog geïnstalleerde plugin blijft een risico. Dat geldt ook voor elk ongebruikt thema.
Verwijder ze volledig.
Bonus: minder code op je server betekent minder aanvalsoppervlak en meteen ook een snellere site. Waar de grens ligt, lees je in te veel WordPress-plugins.
Installeer alleen uit betrouwbare bron
Gebruik plugins uit de officiële directory of van bekende makers.
Let op drie signalen:
- Recente updates: de laatste versie is hooguit enkele maanden oud.
- Actief onderhoud: vragen in het supportforum krijgen antwoord.
- Bekende maker: een team of bedrijf met een track record.
Vermijd “nulled” premium plugins volledig. Dat zijn illegaal gekopieerde betaalde plugins, en een klassiek bezorgkanaal voor malware.
Een strakke stack is een veilige stack
Een site met vijftien half-onderhouden plugins is per definitie kwetsbaarder dan een strak gebouwde site met vijf goede.
Bij een nieuwe website of redesign is een kritische blik op je pluginstack daarom een gratis beveiligingswinst.
Welke plugins wel hun plek verdienen, staat in onmisbare WordPress-plugins voor B2B.
Welke maatregelen horen op server- en infrastructuurniveau?
Die onder WordPress zelf: hosting, verbinding en bestandsrechten.
Hier voorkom je dat een aanval die wel binnenkomt veel schade aanricht.
Zet een Web Application Firewall (WAF) ervoor
Een WAF filtert kwaadaardig verkeer voordat het je site bereikt. Denk aan bekende exploitpogingen en brute-force-bots.
Dat kan op twee niveaus:
- Plugin-niveau: een securityplugin die verkeer binnen WordPress filtert.
- Netwerkniveau: bij je host of CDN, vóór het verkeer je server raakt.
Het tweede is vaak effectiever. De hardening-gids van WordPress noemt reverse-proxydiensten die verkeer filteren via je DNS-instellingen.
Dwing HTTPS af op de hele site
Een geldig SSL-certificaat versleutelt het verkeer tussen bezoeker en server.
Het beschermt ingevoerde gegevens. En het is intussen een basisverwachting voor elke zakelijke site.
Zorg dat alles automatisch naar https doorstuurt. Hoe dat werkt, staat in SSL-certificaat en HTTPS uitgelegd.
Stel bestandsrechten correct in
Met de juiste bestandsrechten kan een aanvaller geen bestanden overschrijven.
De hardening-gids van WordPress geeft concrete waarden:
- Mappen: 755.
- Bestanden: 644.
- wp-config.php: strenger, rond 400 of 440.
Schakel de ingebouwde bestandseditor uit
Zet de code-editor in het dashboard uit met de regel define( 'DISALLOW_FILE_EDIT', true ); in wp-config.php.
Zo kan iemand die toch binnenkomt niet direct kwaadaardige code injecteren via het dashboard.
Let op: het stopt geen geüploade malware. Het sluit wel een veelgebruikte route af.
Kies hosting met beveiliging ingebouwd
Goede managed WordPress-hosting voegt serverbeveiliging toe.
Denk aan isolatie tussen sites, automatische updates en malwarescans.
Dat scheelt je veel handwerk. En het sluit een laag af die je met plugins alleen niet bereikt.
Het verschil leggen we uit in managed hosting versus zelf hosten en WordPress-hosting vergelijken.
Hoe zorg je dat je na een incident snel herstelt?
Met back-ups en monitoring, want geen enkele beveiliging is honderd procent waterdicht.
De vraag is dus niet alleen of je een aanval tegenhoudt. Ook hoe snel je herstelt telt.
Twee maatregelen maken het verschil tussen een vervelend uurtje en een week stilstand.
Automatische, offsite back-ups
Maak dagelijks of wekelijks een back-up en bewaar die los van je server.
Een back-up op dezelfde gehackte server is bij een aanval net zo goed verloren.
Test je herstel: zet af en toe een back-up terug op een testomgeving. Een back-up die je nooit hebt teruggezet, is een hoop, geen plan.
Hoe vaak en waar je back-ups bewaart, werken we uit in een website-back-upstrategie.
Monitoring en malwarescanning
Laat een tool je site scannen op verdachte bestanden en ongewone wijzigingen.
Laat hem een melding sturen zodra er iets afwijkt.
Hoe sneller je een inbraak opmerkt, hoe minder schade. Veel hacks blijven juist lang onopgemerkt.
Is het toch misgegaan? Dan helpt het stappenplan in WordPress gehackt: wat nu.
Ook bij technische wijzigingen
Deze vangnetlaag houdt een verstoring ook kort als je technische wijzigingen doet.
Bijvoorbeeld bij een websitemigratie zonder rankingverlies.
De 12-punten WordPress-beveiligingschecklist
Werk deze lijst van boven naar onder af.
De eerste punten leveren de meeste veiligheid per minuut werk op:
- Houd core, plugins en thema’s up-to-date en zet beveiligingsupdates voor de core automatisch aan.
- Verwijder ongebruikte plugins en thema’s volledig, niet alleen deactiveren.
- Installeer alleen plugins uit betrouwbare bron en vermijd illegaal gekopieerde premium plugins.
- Gebruik sterke, unieke wachtwoorden met een wachtwoordmanager.
- Schakel twee-factor-authenticatie in voor elk account met beheerrechten.
- Beperk het aantal inlogpogingen om brute-force-aanvallen te stoppen.
- Pas least-privilege toe: geef elke gebruiker alleen de rol die hij nodig heeft.
- Scherm je inlogpagina af of verplaats de standaard inlog-URL.
- Zet een Web Application Firewall voor je site, bij voorkeur op netwerkniveau.
- Dwing HTTPS af op de volledige site met een geldig SSL-certificaat.
- Stel bestandsrechten correct in en schakel de ingebouwde bestandseditor uit.
- Regel automatische offsite back-ups en monitoring, en test je herstel.
Welke laag pak je eerst aan?
Heb je maar een uur? Kies dan per laag de maatregel met de grootste impact:
| Laag | Eerste maatregel | Waarom eerst |
|---|---|---|
| Logins | 2FA voor alle beheerders | Stopt overname, ook bij een gelekt wachtwoord |
| Plugins | Updates en opruimen | 91% van de lekken zit in plugins |
| Server | WAF op netwerkniveau | Filtert bots voor ze je site raken |
| Herstel | Offsite back-up | Je vangnet als alles faalt |
Wil je dit binnen een breder beeld plaatsen? Lees dan de overkoepelende gids over een B2B-website laten maken.
Veiligheid en snelheid gaan samen
Een snelle, schone site scoort ook beter. Daarom sluit deze aanpak naadloos aan op je WordPress SEO.
Minder plugins en goede hosting zie je terug in je laadtijd. Zo ziet dat eruit in de velddata van onze eigen site:
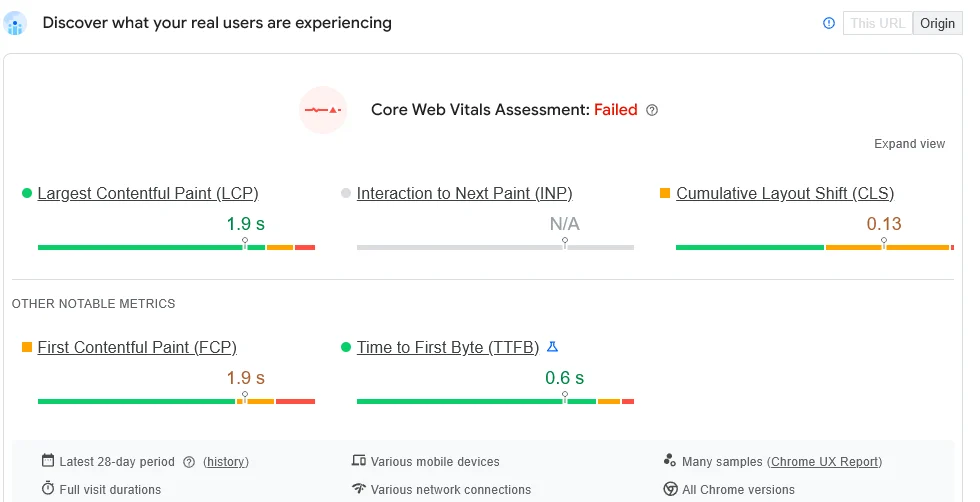 Onze eigen mobiele velddata in PageSpeed Insights, oktober 2026. LCP is goed (1,9 s), maar één zwak meetpunt (CLS 0,13) laat de beoordeling falen.
Eén zwak punt volstaat dus, net als bij beveiliging. Meet je eigen site met onze gratis website-snelheidstest.
Kan een ander platform je dit werk besparen?
Deels, want het onderhoud hoort bij WordPress zelf.
Onze ervaring: WordPress, Drupal, Webflow en Joomla waren lang allemaal sterke keuzes. Vandaag hangt het af van het bedrijf.
AI- en digital-native bedrijven stappen over naar een agentic website: geen plugin-updates, geen securitywaarschuwingen.
Blijf je bij WordPress, dan is het een keuze voor vast onderhoud. Dat kun je zelf doen of laten doen via website-onderhoud.
De afweging zelf maken we in wanneer WordPress de juiste keuze is.
Veelgestelde vragen over WordPress beveiliging
Is WordPress zelf onveilig?
Nee. Patchstack telde in 2025 slechts 6 meldingen met laag risico in de core. Het risico zit in plugins en thema’s, en in achterstallige updates.
Wat is de belangrijkste maatregel?
Twee-factor-authenticatie voor elk account met beheerrechten. Ze houdt een aanvaller buiten, ook als een wachtwoord lekt.
Moet ik alle updates automatisch laten lopen?
Beveiligingsupdates voor de core wel. Plugins update je beter op een vast moment, na een test op staging, zodat een update je site niet breekt.
Hoe vaak maak ik een back-up?
Dagelijks of wekelijks, afhankelijk van hoe vaak je site verandert. Bewaar ze offsite en test af en toe of terugzetten echt werkt.
De korte samenvatting
WordPress beveiligen is geen kwestie van één magische plugin.
Het is een handvol basics consequent volhouden: updates, een korte pluginstack, 2FA, een firewall en back-ups als vangnet.
De meeste aanvallen zijn geautomatiseerd en zoeken laaghangend fruit. Wie de basics op orde heeft, valt al buiten de boot van het gros van de bots.
Wij bouwen B2B-sites die converteren en ook onderhoudbaar en veilig blijven. Wil je weten welke van de 12 punten bij jou nog openstaan? Dan kijken we graag mee.
Gratis website-scan
Geef je website in en krijg binnen enkele minuten een automatische scan met concrete technische en SEO-verbeterpunten. Geen verkooppraatje.
Je gegevens gebruiken we alleen voor je scan. Geen spam, uitschrijven kan altijd.