
Website & Development
WordPress piraté ? Le plan d'action pour restaurer et sécuriser votre site

Copier pour l'IA
Un WordPress piraté se répare dans un ordre fixe, jamais au hasard.
Isolez le site, sauvegardez l’état infecté, nettoyez, restaurez une version saine et resécurisez seulement à la fin.
Le verdict : n’effacez jamais du code suspect jusqu’à ce que « ça remarche ». Vous rateriez la porte dérobée par laquelle l’attaquant revient.
Voici le plan d’action complet, en 5 étapes :
Ce plan couvre aussi l’avertissement de Google et la prévention d’un nouveau piratage.
Comment savoir avec certitude que votre WordPress est piraté ?
Quelques signaux reconnaissables trahissent presque toujours un piratage.
Les signaux visibles
Surveillez ces 4 signes :
- Redirections : les visiteurs atterrissent sur des sites de spam ou de jeux d’argent.
- Défiguration : votre page d’accueil a changé sans vous.
- Comptes inconnus : des administrateurs que vous n’avez pas créés.
- Notification Google : la Search Console signale du contenu piraté.
Les signaux plus subtils
Parfois, c’est moins évident.
Votre site devient soudain lent, ou votre hébergeur signale un trafic suspect.
Ou vos positions s’effondrent. Google a alors trouvé des pages de spam cachées que vous ne voyez pas.
Le test rapide
Consultez votre site dans un navigateur vierge, sans être connecté. Cherchez ensuite votre domaine dans Google.
Le spam caché, ce qu’on appelle le « SEO hack », n’est souvent visible que pour les moteurs de recherche.
L’administrateur connecté, lui, ne voit rien.
Astuce : demandez votre page d’accueil et quelques URL existantes via cURL. Cherchez du code ou des liens que vous n’avez pas placés.
Toute panne n’est pas un piratage
Une page blanche après une mise à jour vient le plus souvent d’un conflit d’extensions.
Ce n’est pas une intrusion.
Établissez d’abord ce qui se passe avant de supprimer quoi que ce soit dans la panique.
Quelle est la première étape quand votre WordPress est piraté ?
Isolez le site et ne supprimez rien précipitamment.
Mettez WordPress en mode maintenance ou retirez temporairement le site de la ligne. Les visiteurs et Google ne reçoivent ainsi plus de pages infectées.
Faites ensuite ceci, dans cet ordre, avant tout nettoyage :
- Sauvegardez l’état infecté. Fichiers et base de données, tels qu’ils sont maintenant.
- Rassemblez les preuves. Date de découverte, notifications reçues, symptômes visibles.
- Prévenez votre hébergeur. Il aide avec les journaux, un scan ou une quarantaine.
- Ne touchez pas encore au contenu. Sans vue d’ensemble, vous compliquez l’analyse.
Pourquoi sauvegarder un site infecté ?
Cela paraît contre-intuitif.
Mais vous en aurez besoin pour analyser ce qui s’est passé. Et si un nettoyage tourne mal, vous pouvez revenir en arrière.
Pourquoi les preuves comptent
La FAQ officielle de WordPress.org sur les sites piratés en fait la toute première étape concrète.
Conservez aussi les journaux serveur de votre hébergement. Ils contiennent souvent l’heure et le point d’entrée de l’attaque.
Pourquoi prévenir l’hébergeur
Sur un serveur partagé, votre infection peut toucher d’autres sites, et inversement.
Une fois le site isolé et les preuves sauvegardées, vous passez au nettoyage.
Comment nettoyer en profondeur un site WordPress piraté ?
Remplacez les composants infectés par des originaux sains.
Ne cherchez pas sans fin du code suspect à effacer. C’est ainsi que vous êtes certain de ne rien laisser passer.
Étape 1 : scannez toute l’installation
Un scanner comme Wordfence, Sucuri ou MalCare parcourt vos fichiers et votre base de données.
Il cherche des malwares connus et des fichiers du core modifiés.
Utilisez-le comme boussole, pas comme vérité unique.
Étape 2 : remplacez le core de WordPress
Téléchargez une copie fraîche de la même version depuis WordPress.org.
Remettez intégralement wp-admin, wp-includes et les fichiers du core isolés à la racine.
Attention : passez par SFTP, pas par le bouton « réinstaller » du tableau de bord.
Selon WordPress.org, ce bouton écrase surtout les fichiers existants. Or un piratage ajoute souvent de nouveaux fichiers.
Ne modifiez pas les fichiers infectés à la main. Les remplacer est plus sûr et plus rapide.
Étape 3 : réinstallez extensions et thèmes
Supprimez chaque extension et chaque thème. Réinstallez-les ensuite depuis la source officielle.
Les logiciels introuvables, comme les extensions expirées ou « nulled », partent à la poubelle.
C’est souvent précisément la faille.
Étape 4 : contrôlez les endroits suspects
Regardez de façon ciblée ces fichiers et tables :
wp-config.php: code injecté.htaccess: redirections cachéesindex.php: scripts ajoutéswp_usersetwp_options: comptes et réglages modifiés
Étape 5 : supprimez les accès de l’attaquant
Supprimez les comptes administrateurs inconnus et les tâches cron malveillantes.
Un administrateur oublié ou une tâche planifiée, c’est le moyen de revenir après votre nettoyage.
Étape 6 : réinitialisez tous les mots de passe et clés
Partez du principe que tout ce que l’attaquant a pu voir est compromis.
Changez ces 5 accès :
- tous les identifiants WordPress
- le mot de passe de la base de données
- le FTP ou SFTP
- le panneau d’hébergement
- les clés secrètes (salts) dans
wp-config.php
Puis changez-les une seconde fois une fois le site propre, comme le recommande WordPress.org.
Quand faire appel à un professionnel ?
En cas d’infection profonde ou répétée, une suppression professionnelle des malwares n’est pas un luxe.
Un site à moitié nettoyé, réinfecté une semaine plus tard, finit par coûter plus cher.
Comment restaurer votre site et faire disparaître l’avertissement de Google ?
Vous avez 2 voies : une sauvegarde saine d’avant le piratage, ou le nettoyage en profondeur décrit plus haut.
Sauvegarde ou nettoyage ?
Une ancienne sauvegarde garantie saine est souvent la voie la plus rapide et la plus fiable.
Mais seulement si vous savez qu’elle date d’avant l’intrusion.
Règle : si vous ignorez quand le piratage a commencé, nettoyez plutôt que de restaurer une sauvegarde peut-être infectée.
Lever l’avertissement « ce site est peut-être piraté »
Google vous a signalé ? Suivez ces 3 étapes dans la Google Search Console :
- Ouvrez le rapport Problèmes de sécurité et lisez les exemples d’URL.
- Résolvez chaque problème, puis testez à nouveau ces URL.
- Cliquez sur Demander un examen et décrivez vos corrections.
Sur une propriété saine, ce rapport n’affiche aucun problème :
C’est l’état à atteindre avant de demander l’examen.
Pourquoi ne pas demander l’examen trop tôt
Une demande prématurée est refusée et ralentit la suivante, d’après l’aide Google sur le rapport Problèmes de sécurité.
Elle prolonge donc la période où votre site est marqué comme dangereux.
Selon cette même page, un examen pour piratage prend de quelques jours à quelques semaines.
Surveillez vos positions après coup
Le spam caché et un avertissement de sécurité peuvent pénaliser temporairement vos positions organiques.
Suivez donc vos clics et votre position moyenne dans le rapport Performances :
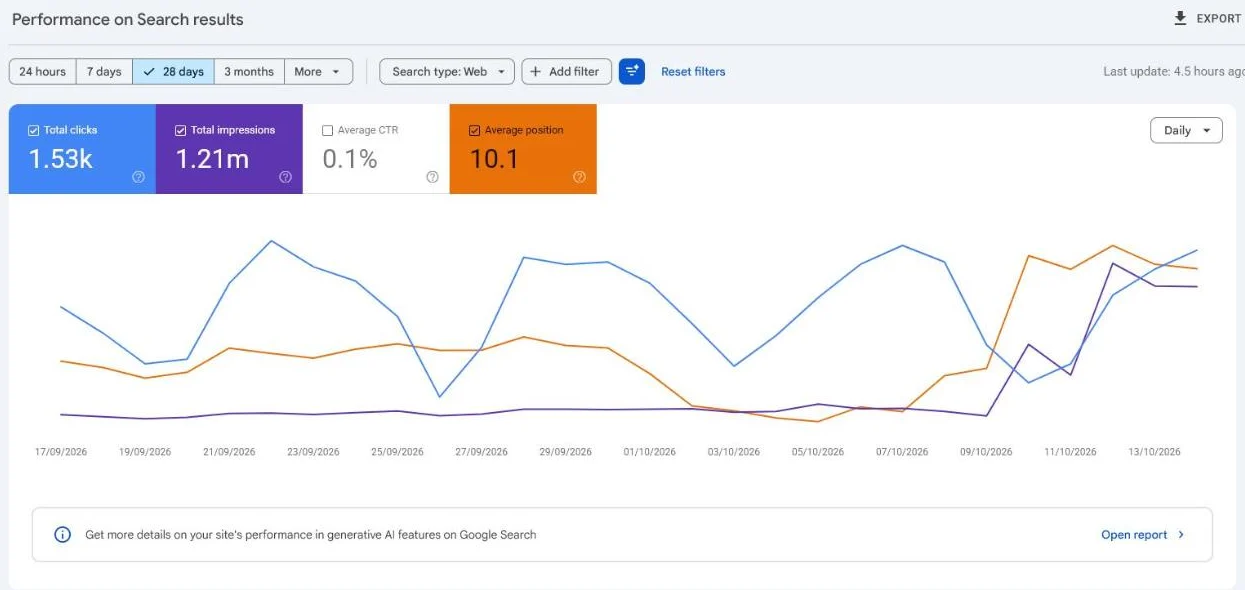 Notre propre Search Console, 28 derniers jours, octobre 2026. Après un nettoyage, comparez cette courbe à la période d’avant le piratage.
Une chute nette depuis la date de l’intrusion indique des pages de spam encore indexées.
Pour reconstruire, l’approche ressemble à conserver ses positions après une refonte de site. Les bases plus larges sont dans notre checklist SEO WordPress.
Comment éviter que WordPress soit à nouveau piraté ?
La plupart des piratages viennent d’un entretien négligé, pas d’attaques sophistiquées.
Une extension obsolète, un mot de passe faible ou une sauvegarde manquante suffisent.
Pourquoi WordPress est une cible
WordPress est partout, donc les attaquants automatisent leurs recherches de failles :
 WordPress.org, octobre 2026. WordPress dit alimenter plus de 43 % de tous les sites du web.
Plus une plateforme est répandue, plus une faille connue rapporte à un attaquant.
Où se trouvent les failles ?
Rarement dans WordPress lui-même.
Sur les 7 966 nouvelles vulnérabilités de 2024, 96 % concernaient des extensions selon Patchstack, contre 7 seulement dans le core.
Le graphique le montre d’un coup d’œil :
Moins d’extensions, c’est donc moins de risque.
Les 6 mesures de base
Couvrez au minimum ceci :
- Mises à jour : core, extensions et thèmes, sans retard.
- Moins de surface : supprimez extensions et thèmes inutilisés.
- 2FA : sans le second code, un mot de passe volé ne suffit pas.
- Droits limités : peu d’administrateurs, anciens utilisateurs supprimés.
- Sauvegardes testées : automatisées, hors serveur, restaurables.
- Pare-feu : bloque les schémas d’attaque connus en amont.
Une sauvegarde que vous ne pouvez pas restaurer n’est pas une sauvegarde.
Pour la liste complète, parcourez notre checklist de sécurité WordPress en 12 mesures.
Quelle plateforme pour la suite ?
L’entretien n’est pas une action ponctuelle, mais un rythme.
Dans notre agence de webdesign, nous construisons des sites qui convertissent et restent sûrs, sur WordPress ou ailleurs.
Le bon choix dépend de votre équipe, de votre contenu et de vos plans, comme l’explique le guide du site web B2B.
Questions fréquentes
Faut-il d’abord supprimer le code suspect ?
Non. Isolez d’abord le site et sauvegardez l’état infecté. Remplacez ensuite les fichiers par des versions saines, au lieu d’effacer des lignes au hasard.
Combien de temps dure l’examen de Google ?
Selon l’aide Google, un examen pour piratage prend de quelques jours à quelques semaines. Ne relancez pas de demande tant que la première est en cours.
Le bouton « réinstaller » de WordPress suffit-il ?
Non. Il écrase surtout les fichiers existants, alors qu’un piratage ajoute souvent de nouveaux fichiers. Remplacez le core via SFTP.
Que retenir d’un WordPress piraté ?
Isolez, sauvegardez, nettoyez par remplacement, restaurez, puis seulement demandez l’examen à Google.
Le vrai travail commence après : mises à jour, 2FA et sauvegardes testées.
Un site en lequel vous avez confiance continue aussi à générer des leads.
Besoin d’aide pour nettoyer ou sécuriser votre WordPress ? Contactez-nous : nous regardons d’abord votre rapport Problèmes de sécurité avec vous.
Scan gratuit de votre site
Indiquez votre site et recevez en quelques minutes une analyse automatique avec des points d'amélioration techniques et SEO concrets. Sans discours commercial.
Nous utilisons vos données uniquement pour votre scan. Pas de spam, désinscription à tout moment.