
Website & Development
SSL-certificaat en HTTPS: waarom je website het echt nodig heeft

Kopieer voor AI
Een SSL-certificaat is een klein bestand dat het verkeer naar je website versleutelt.
Het zorgt dat je adres begint met https in plaats van http. En dat de browser een slotje toont in plaats van een waarschuwing.
Het oordeel: voor een B2B-website is een SSL-certificaat geen technisch detail, maar een vertrouwensvereiste. Zonder slotje haakt je bezoeker af net voor hij je formulier invult.
Het goede nieuws: bij de meeste hosts is het gratis. Wat telt, is de uitvoering.
Nieuw met de term? De korte definitie staat in onze wiki over het SSL-certificaat.
Wat is een SSL-certificaat precies?
Een digitaal bestand dat twee dingen doet: de verbinding versleutelen en je identiteit bevestigen.
Het versleutelt de verbinding tussen browser en server. En het bevestigt dat je website is wie hij beweert te zijn.
SSL of TLS?
SSL staat voor Secure Sockets Layer.
Technisch gebruiken moderne sites de opvolger TLS (Transport Layer Security). Maar in de praktijk noemt vrijwel iedereen het nog “SSL”.
Versleuteling: wartaal voor meekijkers
Versleuteling maakt alles wat tussen bezoeker en website heen en weer gaat onleesbaar voor wie meekijkt op het netwerk.
Een voorbeeld: iemand vult naam, bedrijf, e-mailadres en telefoonnummer in op je contactpagina. Met HTTPS reizen die gegevens als wartaal over het internet, niet als platte tekst.
Zonder certificaat kan iemand op hetzelfde wifi-netwerk die gegevens in principe meelezen.
Identiteit: wie reikt het uit?
Het certificaat wordt uitgereikt door een vertrouwde partij, een Certificate Authority.
De browser controleert dat certificaat automatisch bij elk bezoek:
- Klopt het: dan verschijnt het slotje.
- Klopt het niet of ontbreekt het: dan grijpt de browser in met een waarschuwing.
Zo ziet een geldige verbinding eruit in de adresbalk van Chrome:
Wat is het verschil tussen HTTP en HTTPS?
HTTPS is HTTP met versleuteling erbovenop. Die ene letter S maakt het verschil.
HTTP (HyperText Transfer Protocol) is de manier waarop je browser en een website met elkaar praten. Bij gewone HTTP gebeurt dat onbeschermd.
Bij HTTPS gebeurt exact hetzelfde gesprek, maar binnen een versleutelde tunnel die het SSL-certificaat opzet.
Je herkent het in de adresbalk
Het verschil zie je meteen:
| HTTP | HTTPS | |
|---|---|---|
| Adres begint met | http:// | https:// |
| Browser toont | Melding “Niet veilig” | Slotje of beveiligd-icoon |
| Formuliergegevens | Leesbaar onderweg | Versleuteld onderweg |
| Indruk bij bezoeker | ”Hier klopt iets niet” | Normaal, verwacht |
| Rankingsignaal | Nee | Licht positief |
Die melding is geen klein grijs tekstje. Het is een duidelijk signaal dat de gemiddelde bezoeker leest als “hier klopt iets niet”.
Sinds 2018 is HTTP “niet veilig”
Google kondigde in februari 2018 aan dat Chrome vanaf versie 68, in juli 2018, alle HTTP-sites als “not secure” zou markeren (Google Security Blog). De andere browsers volgden.
Al bij die aankondiging was HTTPS de norm aan het worden:
Het gevolg: een B2B-site zonder HTTPS valt niet meer op als neutraal, maar als verdacht.
Waarom is HTTPS belangrijk voor vertrouwen?
Omdat een bezoeker die twijfelt aan je veiligheid, twijfelt aan je hele bedrijf.
In B2B koopt niemand impulsief. Je bezoeker weegt af of jij een betrouwbare partner bent voor een traject dat maanden of jaren loopt.
Een “niet veilig”-waarschuwing in de adresbalk is dan precies het verkeerde eerste signaal.
De waarschuwing werkt onbewust
Weinig mensen weten wat een SSL-certificaat technisch doet. Maar bijna iedereen voelt aan dat een rood of doorstreept slotje slecht nieuws is.
Dat ondermijnt alle andere moeite die je in vertrouwen wekken op je B2B-website hebt gestopt: je referenties, je cases, je heldere taal.
Eén onveilige verbinding kan dat in een seconde tenietdoen.
Een slotje is geen keurmerk
Een slotje bewijst niet dat een bedrijf betrouwbaar is. Het bewijst alleen dat de verbinding versleuteld is.
Ook een onbetrouwbare site kan een geldig certificaat hebben.
HTTPS is dus geen keurmerk van kwaliteit. Maar het ontbreken ervan is wel een directe reden om af te haken.
Vuistregel: zie HTTPS als de basis waarop de rest van je geloofwaardigheid kan staan.
Wat er nog meer bij een veilige zakelijke site hoort, lees je in website-beveiliging voor B2B.
Wat betekent SSL voor je B2B-leadformulieren?
Het is onmisbaar: zonder versleuteling verstuur je persoonsgegevens via een onbeveiligde lijn.
Elk formulier op je site verstuurt persoonsgegevens. Denk aan een contactaanvraag, een offertevraag of een download achter een formulier.
De GDPR vraagt passende beveiliging
Onder de GDPR ben je verplicht om die gegevens passend te beveiligen.
Artikel 32 noemt “de pseudonimisering en versleuteling van persoonsgegevens” letterlijk als voorbeeld van zo’n maatregel. Versleuteling tijdens het transport is daar een logisch onderdeel van.
Wat er verder bij een privacyproof formulier hoort, staat in een AVG-conform contactformulier en in een GDPR-proof website in België.
De conversiekant
Er is ook een puur praktische kant. Sommige browsers tonen een extra waarschuwing zodra je een gegevensveld invult op een onbeveiligde pagina.
Een voorbeeld: stel dat een bezoeker eindelijk klaar is om contact op te nemen. Hij begint te typen, en krijgt dan een melding dat de pagina niet veilig is.
Die lead ben je kwijt.
Al je werk aan een vlotte, overtuigende contactpagina die leads oplevert is dan voor niets geweest.
De stille basislaag
HTTPS is de stille basislaag onder elke vorm van conversie-optimalisatie van je formulieren.
Je kan eindeloos sleutelen aan veldvolgorde, knopteksten en het aantal vragen. Maar als de verbinding niet veilig is, lek je leads op een plek waar je het niet eens ziet gebeuren.
Helpt een SSL-certificaat ook voor SEO?
Ja, maar licht: HTTPS is een kleine rankingfactor, geen wondermiddel.
Google bevestigde al in 2014 dat het HTTPS meeneemt als signaal in zijn ranking.
Google noemde het toen zelf “only a very lightweight signal”. Het raakte minder dan 1% van de zoekopdrachten wereldwijd en woog minder zwaar dan goede content.
Dat is nog steeds de juiste manier om ernaar te kijken.
De echte SEO-winst zit eromheen
De echte winst zit minder in dat directe signaaltje en meer in de gevolgen:
- een site die als niet veilig wordt gemarkeerd, jaagt bezoekers weg
- hoge afhaakcijfers en lage betrokkenheid helpen je rankings niet
- HTTPS is een voorwaarde voor een aantal modernere technieken
- het geeft een professionele indruk bij iedereen die naar je site linkt
Hoe HTTPS past in de bredere technische basis, staat in de technische SEO-checklist.
De overstap is een migratie
Google noemt “URL changes from HTTP to HTTPS” letterlijk als een vorm van site move (Google over sitemigraties).
Doe je dat slordig, zonder correcte redirects van elke oude URL naar de https-versie? Dan kan je tijdelijk zichtbaarheid verliezen.
De aanpak is dezelfde discipline als bij elke website-migratie zonder rankingverlies:
- alles in kaart brengen
- netjes doorverwijzen met een permanente redirect (301 of 308)
- achteraf controleren
Google voegt toe dat een 301 en andere permanente redirects “don’t cause a loss in PageRank”. Welke statuscode wat doet, lees je in HTTP-statuscodes en SEO.
Zo controleer je de migratie
Na de overstap kijk je in Search Console. De Crawlstatistieken tonen per responscode hoeveel verzoeken Googlebot deed, ook de doorverwijzingen:
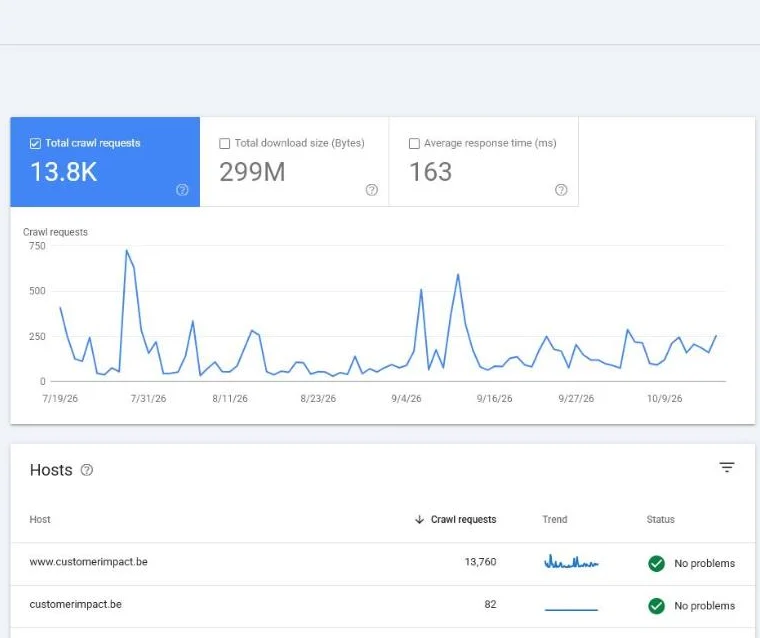 Crawlstatistieken in onze eigen Search Console voor customerimpact.be, oktober 2026.
Ziet je bezoeker of Googlebot nog 404’s op oude http-adressen? Dan mist er een redirect.
Tip: test een oude http-URL met de gratis redirect checker. Je ziet meteen of hij in één stap naar de https-versie gaat.
Hoe krijg je een SSL-certificaat op je website?
Meestal gratis en via je hosting: de kost is zelden nog de drempel.
Veel hostingproviders leveren automatisch een gratis certificaat via een initiatief als Let’s Encrypt.
Let’s Encrypt reikt erkende certificaten kosteloos uit en wordt door alle grote browsers vertrouwd. Zelf schrijft het: “We do not charge a fee for our certificates” (Let’s Encrypt FAQ).
Voor een standaard B2B-website is zo’n gratis certificaat in de regel volstrekt voldoende.
Drie aandachtspunten
Let bij de installatie op drie dingen:
- Automatische verlenging. Let’s Encrypt-certificaten zijn standaard 90 dagen geldig; zelf raden ze aan om ze elke 60 dagen te vernieuwen (Let’s Encrypt FAQ). De meeste hosts doen dat automatisch, maar controleer of die instelling actief staat, zodat je site niet plots zonder geldig certificaat valt.
- Volledige dekking. Zorg dat het certificaat zowel je hoofddomein als de www-variant dekt, en dat elke pagina via https laadt. Eén afbeelding of script dat nog via http inlaadt, kan al voor een gemengd-inhoud-waarschuwing zorgen.
- Correcte doorverwijzingen. Stel een permanente redirect in van http naar https, zodat oude links en bookmarks niemand op een onveilige versie laten landen.
Google gaf in 2014 nog twee technische tips mee: gebruik certificaten met een sleutel van 2048 bits, en blokkeer je https-site niet voor crawlers via robots.txt (Google, 2014).
Betaald of gratis?
Betaalde certificaten met uitgebreide identiteitscontrole bestaan ook.
Ze kunnen relevant zijn voor grote organisaties met strenge eisen. Voor de meeste B2B-bedrijven is dat overdreven.
Ons advies: koop geen duur certificaat omdat het indrukwekkend klinkt. Een gratis variant levert exact hetzelfde slotje en dezelfde versleuteling op.
| Gratis (bijvoorbeeld Let’s Encrypt) | Betaald met uitgebreide controle | |
|---|---|---|
| Versleuteling | Ja | Ja |
| Slotje in de browser | Ja | Ja |
| Identiteitscontrole | Domein | Domein plus organisatie |
| Verlenging | Automatisch via je host | Afhankelijk van de aanbieder |
| Past bij | De meeste B2B-sites | Grote organisaties met strenge eisen |
Draait je site op WordPress? Dan hoort het certificaat ook in je WordPress-beveiligingschecklist.
Wat is de korte samenvatting?
Een SSL-certificaat versleutelt de verbinding en laat de browser een slotje tonen in plaats van een waarschuwing.
Voor een B2B-site is dat een basisvereiste:
- het beschermt de gegevens uit je leadformulieren
- het houdt het vertrouwen overeind wanneer iemand contact wil opnemen
- het levert een lichte SEO-bonus op
De kost is meestal nul, want goede hosting regelt het gratis.
De echte aandacht zit in de uitvoering: volledige dekking, automatische verlenging en nette redirects. Vooral als je overstapt van een bestaande HTTP-site.
Veelgestelde vragen over een SSL-certificaat voor je website
Is een SSL-certificaat verplicht?
De GDPR noemt geen SSL-certificaat bij naam. Maar ze vraagt passende beveiliging van persoonsgegevens, en browsers markeren HTTP-sites als niet veilig. Voor elke site met een formulier is HTTPS in de praktijk de norm.
Hoeveel kost een SSL-certificaat?
Meestal niets. Let’s Encrypt reikt certificaten gratis uit, en veel hosts installeren en verlengen ze automatisch. Betaalde certificaten met uitgebreide identiteitscontrole zijn vooral iets voor grote organisaties met strenge eisen.
Hoe lang is een SSL-certificaat geldig?
Een standaardcertificaat van Let’s Encrypt is 90 dagen geldig. Daarom hoort automatische verlenging aan te staan bij je host. Ook een betaald certificaat moet je tijdig vernieuwen.
Wil je een veilige site die leads oplevert?
Begin met één check: laadt elke pagina via https, zonder waarschuwing?
Wil je zeker zijn dat je website veilig, snel en op leads gebouwd is? Bekijk onze aanpak voor professionele website laten maken, of lees verder in de complete gids over een B2B-website laten maken.
Gratis website-scan
Geef je website in en krijg binnen enkele minuten een automatische scan met concrete technische en SEO-verbeterpunten. Geen verkooppraatje.
Je gegevens gebruiken we alleen voor je scan. Geen spam, uitschrijven kan altijd.