
Content
Hoe haal je leads uit DORA als je software verkoopt aan de financiële sector?

Kopieer voor AI
Je haalt leads uit DORA door de vragen van je financiële klanten te beantwoorden.
Banken, verzekeraars en fintechs stellen hun softwareleveranciers nu vragen over data-locatie, serviceniveau, incidentsupport, exit en auditrechten.
Het verdict: bouw per vraag een pagina die toont hoe jouw software helpt. Zo vinden inkopers en compliance-teams je, zonder Google Ads.
Deze week kreeg sales weer een vragenlijst van een bank, met een hoofdstuk “DORA”.
Een prospect vraagt of je contract “DORA-proof” is. Je merkt dat die vraag vaker komt dan je productvragen.
Die vragen kun je met content marketing omzetten in pipeline.
Hoe je zulke content juist en actueel houdt, staat in regelgeving als leadbron.
Wat moet je als softwareleverancier over DORA weten?
Je hoeft geen jurist te worden. Je hebt een paar feiten nodig, stand van 28 september 2026.
| Vraag | Antwoord | Bron |
|---|---|---|
| Sinds wanneer? | Van toepassing sinds 17 januari 2025 | EIOPA |
| Voor wie? | 20 soorten financiële entiteiten en derde aanbieders van ICT-diensten | EIOPA |
| Wat raakt jou? | Beheer van ICT-risico bij derden: contracten, register, exit | AFM, FSMA |
| Toezicht op grote aanbieders? | De Europese toezichthouders publiceerden op 18 november 2025 de lijst van kritieke ICT-aanbieders | ESA’s |
De eerste twee feiten staan op de DORA-pagina van EIOPA.
De kritieke aanbieders werden aangeduid op basis van de registers van hun klanten. Zo staat het in het bericht van de toezichthouders.
Sta je niet op die lijst?
Dan raakt DORA je vooral via je klant. Die houdt een register bij van alle contracten met ICT-leveranciers.
De FSMA verzamelde die registers in 2025. Ze meldde dat in 2026 maar een beperkt aantal bedrijven hun register opnieuw moet indienen.
Wat nog kan bewegen: de registerdetails en de technische standaarden. Volg de toezichthouders.
Welke vragen stellen banken en verzekeraars aan hun softwareleverancier?
De meeste vragen volgen de contractregels uit artikel 30 van DORA.
De AFM somt op wat elk contract met een ICT-leverancier minstens moet bevatten. Bijvoorbeeld:
- een volledige omschrijving van de dienst
- de landen waar data verwerkt worden
- het serviceniveau
- support bij incidenten
- opzegrechten
Voor kritieke of belangrijke functies komen daar auditrechten, rapportering en geteste continuïteitsplannen bij.
Elke vraag is een pagina
Elke vraag is een zoekvraag, en dus een pagina.
| Vraag van de koper | Pagina die jij bouwt | Wie leest ze |
|---|---|---|
| Waar staan onze data? | Data-locatie en hosting, per land | CISO, DPO |
| Welk serviceniveau garanderen jullie? | SLA-pagina met meetmethode | IT, inkoop |
| Wat doen jullie bij een incident? | Incidentproces met termijnen die jij hanteert | CISO, compliance |
| Hoe stappen we over als we stoppen? | Exitplan en data-export | Inkoop, risk |
| Mogen we jullie auditen? | Audit- en toegangsbeleid | Interne audit |
| Helpen jullie met ons register? | Kant-en-klare leveranciersfiche voor het register | Compliance |
Warme lead: de laatste pagina bespaart de klant werk. Wie ze downloadt, is een warme lead.
Hoe je zo’n download als leadmagneet opzet, lees je in gated content voor B2B-leads.
Data-locatie en SLA
De eerste twee vragen komen in bijna elk dossier terug.
Hoe je data-locatie helder uitlegt, staat in EU-hosting en data residency onder de GDPR.
Hoe je een SLA geloofwaardig toont, zie je in SLA en security als bewijs op je website.
Wat vraagt een bank extra als jouw software een kritieke functie draagt?
Dan wordt de due diligence zwaarder, en je content moet mee.
Volgens dezelfde AFM-pagina regelt het contract dan ook dat je rapporteert, en dat je continuïteitsplannen hebt en test.
Je werkt ook mee aan hun dreigingsgestuurde penetratietests. De bank of een aangestelde derde krijgt bovendien inspectie- en auditrecht.
De exitstrategie van je klant
Daar komt een plicht bij die niet in jouw contract staat, maar wel bij je klant.
Steunt een kritieke of belangrijke functie op een ICT-leverancier? Dan moet de klant een exitstrategie hebben.
Hij moet dus weten hoe hij zonder jou verder kan.
Vier pagina’s voor sales
Voor jou betekent dat vier pagina’s die sales in elk dossier meestuurt:
| Eis voor kritieke functies | Pagina die de vraag beantwoordt |
|---|---|
| Rapportering door de leverancier | Welke rapporten je levert, hoe vaak en aan wie |
| Geteste continuïteitsplannen | Hoe je test, hoe vaak, en wat de klant van de resultaten ziet |
| Medewerking aan penetratietests | Hoe je een test van de klant op je platform begeleidt |
| Inspectie- en auditrecht | Hoe een audit verloopt, wie toegang krijgt en tot wat |
Voeg daar de exitpagina aan toe: exportformaten, termijnen en hulp bij de overstap.
Vuistregel: wie die pagina’s open en concreet maakt, oogt minder riskant dan een leverancier die zwijgt.
Welke pagina’s bouw je rond DORA?
Werk van breed naar concreet:
- Een uitlegpagina: “Wat betekent DORA voor [jouw softwarecategorie]?” met de feiten en een link naar de bron.
- Een “geldt dit voor ons”-pagina: voor twijfelende klanten, met een verwijzing naar hun toezichthouder.
- Een checklist: de contractpunten uit artikel 30, met per punt waar jij het regelt.
- Een deadlinepagina: rond het registermoment van de toezichthouder, elk jaar bijgewerkt.
- Een vergelijkingspagina: hoe jouw aanpak zich verhoudt tot alternatieven, eerlijk.
Zo bouw je die vijf stappen op, van zoeker tot lead:
Twee soorten aanbieders
Verkoop je software voor compliance of risicobeheer? Dan wordt dit je kernaanbod.
Verkoop je iets anders aan financiële klanten? Dan is dit je antwoord op de due diligence.
Vertrouwen in die sector bouw je met SEO voor fintech, GEO voor fintech en growth marketing voor fintech.
Hoe maak je content over DORA voor fintechs zonder juridisch advies te geven?
Scheid wat DORA van je klant vraagt en wat jouw product doet.
De verplichtingen liggen bij de financiële entiteit. Zij beheert haar ICT-risico, houdt het register bij en schrijft de exitstrategie.
Jij levert het bewijs dat je die taken makkelijker maakt.
Kies controleerbare zinnen
Dat verandert je woorden. Schrijf niet “onze software is DORA-compliant”. DORA-compliant is je klant, niet jouw tool.
Schrijf wel zinnen zoals:
- “ons contract bevat de punten uit artikel 30”
- “onze leveranciersfiche vult de velden van het register in”
Die zinnen kan een compliance-team controleren. En een controleerbare zin wekt vertrouwen.
Eén vraag stuur je door
“Valt onze entiteit onder DORA?” Daarvoor verwijs je naar de toezichthouder, zoals de FSMA in België of de AFM in Nederland.
Jij helpt met de feiten over je dienst.
Hoe je zo’n pagina jaren bruikbaar houdt, lees je in evergreen content maken.
Hoeveel zoekvolume zit er rond DORA, en wat kost het via Google Ads?
Weinig, want DORA is een verordening met heel specifieke vragen.
Dit is het gemiddelde maandelijkse zoekvolume over de laatste twaalf maanden (Google Ads-data, 28 september 2026):
| Zoekterm | België | Nederland | Klikprijs BE / NL |
|---|---|---|---|
| dora compliance | 70 | 170 | ongeveer USD 11 / USD 7 |
| digital operational resilience act | 70 | 170 | NL ongeveer USD 9 |
| dora verordening | 30 | 50 | NL ongeveer USD 9 |
Het losse woord “dora” tellen we niet mee: dat is te dubbelzinnig.
Begrijpen of kopen
Wie “dora compliance” zoekt, wil de regel begrijpen. Wie “compliance software” zoekt, koopt.
Die klik kost ongeveer USD 68 in België en USD 56 in Nederland, zes tot acht keer meer:
Waar je die cijfers ziet
Zulke biedingen vind je in de Keyword Planner van Google Ads. Kijk naar de kolom met het top-of-page bod, hier voor een andere zoekterm:
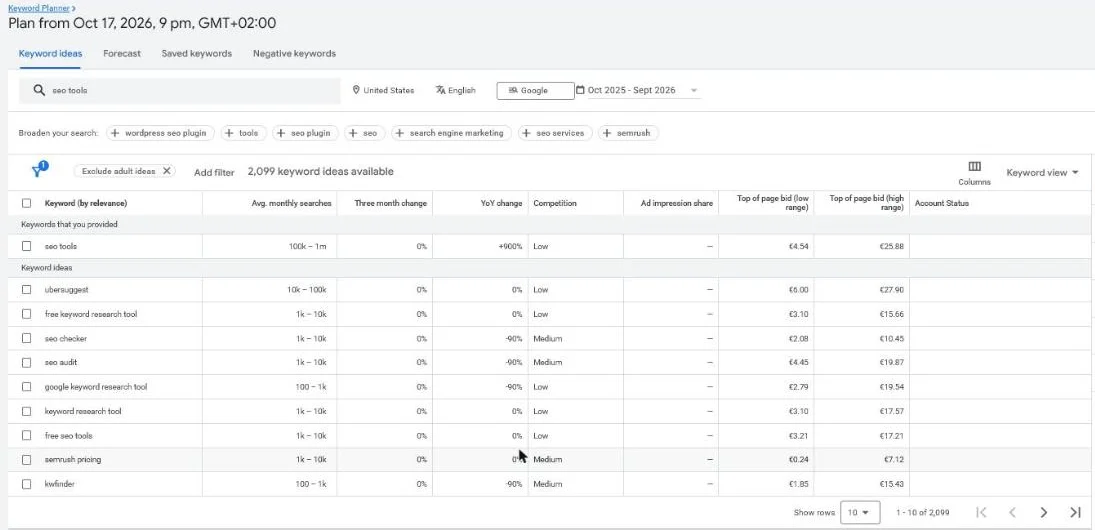 Keyword Planner voor “seo tools”, Verenigde Staten, plan van 17 oktober 2026. Top-of-page bod: 4,54 euro (laag) tot 25,88 euro (hoog).
Wat dat voor content betekent
Reken zelf uit wat een artikel tegenover die klikken oplevert met de klik-of-artikel-calculator, of bekijk de klikprijzen per sector.
Content start bij ons vanaf 950 euro per maand voor 5 artikels, met een minimum van drie maanden.
Het past in een ruimer plan om minder afhankelijk van Google Ads te worden.
Vuistregel: laag volume is geen reden om te stoppen. Die klikken betaal je niet aan Google.
Wanneer zijn wij niet de juiste keuze?
In drie gevallen:
- Juridisch advies: over je eigen DORA-verplichtingen heb je een advocaat of consultant nodig.
- Geen financiële klanten: begin dan niet met DORA-content.
- Leads binnen twee weken: dat belooft niemand je eerlijk met nieuwe pagina’s.
Veelgestelde vragen
Wie moet voldoen aan DORA?
DORA geldt voor 20 soorten financiële entiteiten en voor derde aanbieders van ICT-diensten, volgens EIOPA. Aanbieders die de Europese toezichthouders als kritiek aanduidden, krijgen rechtstreeks Europees toezicht. De meeste softwareleveranciers merken DORA via de contracten en vragenlijsten van hun klanten.
Wat zijn de pijlers van DORA?
De DORA-pagina van EIOPA deelt de regel in zes domeinen. Dat zijn ICT-risicobeheer, risico bij derde aanbieders, weerbaarheidstesten en melding van ICT-incidenten. Daarbij komen informatie over cyberdreigingen delen en toezicht op kritieke aanbieders. Als leverancier krijg je vooral met het tweede domein te maken, via de contractpunten uit artikel 30.
Moet een softwareleverancier zelf DORA-compliant zijn?
Meestal niet rechtstreeks. De plichten liggen bij de financiële entiteit, die ze via het contract aan jou doorgeeft. Alleen aanbieders op de lijst van kritieke ICT-aanbieders vallen zelf onder Europees toezicht. Schrijf daarom welke contractpunten je invult, niet dat je product “DORA-compliant” is.
Gratis website-scan
Geef je website in en krijg binnen enkele minuten een automatische scan met concrete technische en SEO-verbeterpunten. Geen verkooppraatje.
Je gegevens gebruiken we alleen voor je scan. Geen spam, uitschrijven kan altijd.