
Website & Development
Website-beveiliging voor B2B-bedrijven: de basis die elke site nodig heeft

Kopieer voor AI
Website-beveiliging voor B2B steunt op vier basispijlers.
Versleutel je verkeer met HTTPS, regel de toegang streng, update software en plugins tijdig, en monitor je site met goede back-ups.
Het verdict: doe je die vier dingen degelijk, dan dek je het overgrote deel van de risico’s af. Dat geldt op elk platform, alleen de uitvoering verschilt.
Voor een B2B-bedrijf is dat geen technisch detail. Een onveilige site kost je leads en geloofwaardigheid.
Wat valt er onder website-beveiliging?
Alle maatregelen die voorkomen dat onbevoegden je site, je data of je bezoekers schade berokkenen.
Je kunt het terugbrengen tot vier pijlers die elkaar aanvullen:
- Versleuteling: het verkeer tussen bezoeker en server beschermen met HTTPS, zodat niemand meeleest.
- Toegang: bepalen wie bij het beheer mag, met sterke wachtwoorden en tweestapsverificatie.
- Updates en onderhoud: software, thema’s en plugins actueel houden.
- Monitoring en herstel: problemen snel zien en terugkeren via back-ups.
Waarom één pijler nooit volstaat
Een site met HTTPS maar met een verouderde plugin en een zwak beheerderswachtwoord, is nog steeds een makkelijk doelwit.
Het is de combinatie die je veilig maakt.
Waarom is beveiliging een B2B-kwestie en geen IT-detail?
Omdat een onveilige website rechtstreeks je leads en je geloofwaardigheid raakt.
In B2B kopen mensen geen impulsaankopen, ze kopen vertrouwen. En vertrouwen is breekbaar.
De waarschuwing “Niet veilig”
Stel: een prospect die jouw oplossing overweegt, opent je site en ziet in de browser “Niet veilig”.
Sinds 2018 markeert Google Chrome elke site zonder HTTPS standaard zo, en de andere browsers doen hetzelfde.
Voor een bezoeker die je nog niet kent, is dat genoeg reden om weg te klikken.
Je verliest die lead zonder het ooit in je rapporten te zien.
Een gehackte site kost meer dan herstel
Het scenario daarachter is nog vervelender.
Denk aan een gehackte site die spam verstuurt, bezoekers doorstuurt naar dubieuze pagina’s of platligt wanneer een belangrijke klant kijkt.
Het herstel kost tijd en geld. Maar de echte schade zit in het imago.
Beveiliging hoort in het ontwerp, niet achteraf
Daarom hoort beveiliging thuis in elk serieus traject rond webdesign en niet als bijzaak achteraf.
Hetzelfde geldt voor hoe je vertrouwen wekt met je B2B-website. Een veilige, betrouwbare site is daarvan de stille onderlaag.
Verwerk je persoonsgegevens via formulieren, dan raakt beveiliging ook aan je plichten onder de GDPR. Zie een GDPR-proof website in België.
Hoe zorg je voor versleuteling met HTTPS?
Met een TLS-certificaat: vandaag het absolute minimum, en gelukkig ook het makkelijkst te regelen.
HTTPS versleutelt het verkeer tussen de browser van je bezoeker en je server. Wachtwoorden en formulierdata zijn onderweg dan niet leesbaar voor derden.
Het certificaat: zelden een kost
Technisch werkt dit met een TLS-certificaat (vroeger SSL genoemd) dat je site installeert.
Vrijwel alle moderne hostingpartijen en websiteplatformen leveren zo’n certificaat standaard en gratis mee, vaak via Let’s Encrypt. Ze vernieuwen het ook automatisch.
Het cijfer: Let’s Encrypt rekent niets voor zijn certificaten. Ze zijn standaard 90 dagen geldig, en de organisatie raadt aan om elke 60 dagen te vernieuwen (Let’s Encrypt FAQ).
Die korte looptijd is precies waarom automatisch vernieuwen belangrijk is. Meer achtergrond in SSL-certificaat en HTTPS uitgelegd.
Let op gemengde inhoud
Zorg dat je hele site over HTTPS draait en niet half.
Gemengde inhoud, een pagina die deels onbeveiligde elementen laadt, breekt dingen. Browsers blokkeren onbeveiligde scripts, stylesheets en iframes op HTTPS-pagina’s.
Afbeeldingen, audio en video probeert de browser automatisch naar HTTPS op te waarderen. Maar een formulier of widget kan ongemerkt stoppen met werken.
Stuur HTTP correct door
Richt je verkeer van HTTP naar HTTPS door met permanente redirects. Zo verlies je geen bezoekers of zoekmachineposities.
Wie dit verkeerd doet bij een verhuizing, riskeert hetzelfde verlies als bij een slecht uitgevoerde websitemigratie.
Check: test of http:// netjes in één stap naar https:// gaat met onze redirect-checker.
Hoe beheer je toegang veilig?
Met sterke wachtwoorden, tweestapsverificatie en minimale rechten.
De meeste inbraken gebeuren niet via geniale hacks, maar via zwakke of gestolen inloggegevens. Toegangsbeheer levert dus veel op voor weinig moeite.
Vier principes die altijd gelden
Ongeacht je platform:
- Sterke, unieke wachtwoorden per beheerdersaccount, liefst in een wachtwoordmanager.
- Tweestapsverificatie (2FA) op alle beheeraccounts.
- Minimale rechten: iedereen krijgt alleen de toegang die hij nodig heeft.
- Toegang opruimen: weg met accounts van vertrokken mensen en oude leveranciers.
Hergebruik van wachtwoorden is de grootste boosdoener. En niet elke collega of externe partij heeft beheerdersrechten nodig.
Waarom 2FA zoveel uitmaakt
Zelfs als een wachtwoord uitlekt, kan niemand zonder de tweede factor binnen.
Microsoft becijferde dat meervoudige authenticatie meer dan 99,9% van de aanvallen op accounts kan tegenhouden (Microsoft Security).
Weinig maatregelen leveren zoveel op voor zo weinig moeite.
Vergeten accounts
Dit klinkt vanzelfsprekend. Maar in de praktijk slepen veel B2B-sites jarenlang vergeten beheeraccounts mee.
Tip: een korte halfjaarlijkse check van wie er allemaal toegang heeft, voorkomt veel ellende.
Waarom zijn updates en onderhoud de grootste zwakke plek?
Omdat verouderde software de meest gebruikte inbraakroute is.
Zodra een kwetsbaarheid in een plugin, thema of systeemversie publiek bekend wordt, scannen geautomatiseerde bots het web af. Ze zoeken sites die de update nog niet draaien.
Plugins zijn het grootste aanvalsoppervlak
Dit raakt vooral platformen waar je zelf veel losse onderdelen beheert, zoals een WordPress-site met tientallen plugins.
De cijfers bevestigen dat. In 2024 vond Patchstack 7.966 nieuwe kwetsbaarheden in het WordPress-ecosysteem (Patchstack):
Plugins waren goed voor 96% van die lekken, thema’s voor 4% en de kern zelf voor slechts 7. En 33% was nog niet opgelost op het moment van publieke bekendmaking.
Elke plugin is functionaliteit, maar ook een potentiële zwakke plek.
Hoe meer losse stukken, hoe groter het aanvalsoppervlak. Zie te veel WordPress-plugins.
Gehost of headless: wie draagt het onderhoud?
Op gehoste platformen zoals Webflow draait de kernsoftware bij de aanbieder. Veel updates worden voor je geregeld, wat een deel van de last wegneemt.
Bij een headless opzet verschuift het onderhoud weer naar je eigen code en koppelingen.
De praktische les
Updates zijn geen optie maar routine in je websiteonderhoud. Drie gewoontes maken het verschil:
- plan updates vast in
- test ze op een veilige omgeving voor ze live gaan
- houd het aantal plugins en externe scripts bewust beperkt
Elk stuk software dat je toevoegt, moet je ook willen onderhouden. Wat er gebeurt als dat niet lukt, lees je in de risico’s van een website die je niet onderhoudt.
Hoe merk je problemen op tijd?
Met monitoring en back-ups.
Je kunt nog zo goed beveiligen: ga ervan uit dat er ooit iets misgaat. Dan telt hoe snel je het merkt en herstelt.
Monitoring: hoor het voor je klanten het zien
Monitoring betekent in de basis drie dingen weten:
- wanneer je site onbereikbaar is
- wanneer er verdachte wijzigingen gebeuren
- wanneer het verkeer plots vreemd gedrag vertoont
Veel hostingpartijen en beveiligingstools bieden daar kant-en-klare meldingen voor. Zo hoor jij het voordat je klanten het zien.
Back-ups: je vangnet
Zorg dat er regelmatig automatische back-ups draaien, die ergens anders staan dan op de server zelf.
En dit is het deel dat mensen overslaan: test af en toe of je een back-up echt kunt terugzetten.
Een back-up die je nooit hebt geprobeerd te herstellen, is een aanname, geen zekerheid.
Vuistregel: met een werkend herstelplan is een incident een vervelende ochtend in plaats van een ramp.
Verschilt website-beveiliging per platform?
De principes niet, de uitvoering wel.
HTTPS, sterk toegangsbeheer, tijdige updates en monitoring met back-ups gelden op elk platform. Wat verschilt, is wie welk deel van het werk doet.
Gehost platform zoals Webflow
Op een gehost platform neemt de aanbieder een groot deel van het infrastructuur- en updatewerk over.
Je hoeft minder zelf te beheren, maar je hebt ook minder zelf in de hand.
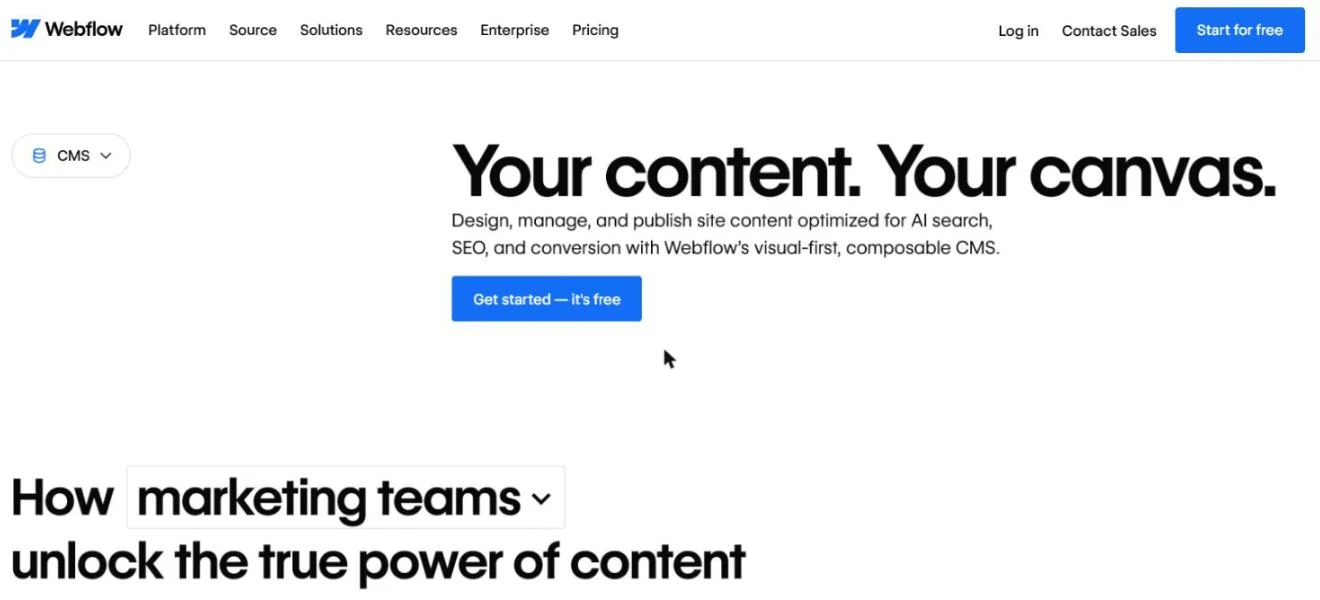 De homepage van Webflow, oktober 2026. Hosting en kernupdates liggen bij de aanbieder, je toegangsbeheer blijft jouw werk.
Meer over dat platform in is Webflow goed voor SEO.
Zelf gehost WordPress
Op een zelf gehoste WordPress-site heb je maximale vrijheid.
Maar je draagt ook zelf de verantwoordelijkheid voor updates, plugins en serverbeveiliging:
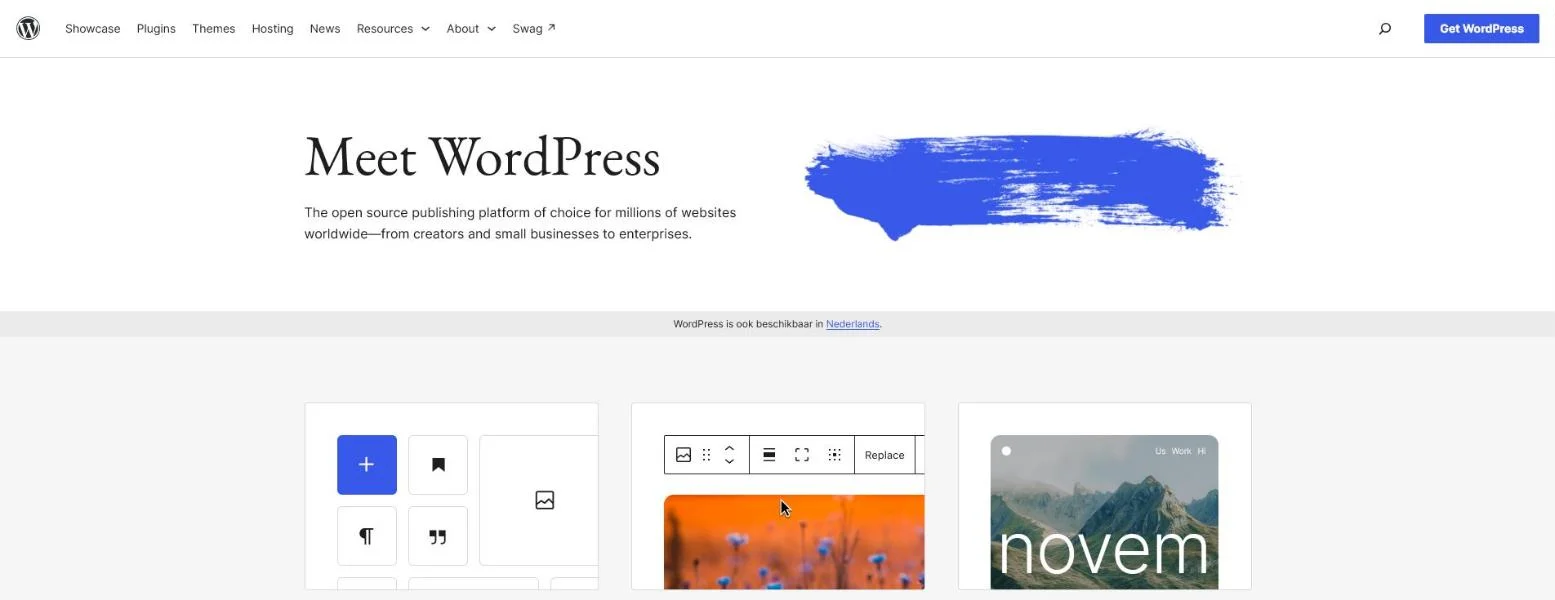 De homepage van WordPress.org, oktober 2026. Vrij en open source, dus het onderhoud ligt bij jou of je partner.
De afweging tussen beide lees je in managed hosting versus zelf hosten.
Custom, headless of agentic
Een custom of headless oplossing legt het zwaartepunt bij je eigen code en koppelingen.
Onze ervaring: bedrijven die naar een agentic website overstappen, krijgen geen plugin-updates en geen beveiligingswaarschuwingen meer om op te volgen.
Welk platform is het veiligst?
Geen van deze opties is per definitie veiliger dan de andere.
Een strak onderhouden WordPress-site is veiliger dan een verwaarloosde Webflow-site, en omgekeerd. Wat telt: de vier pijlers zijn gedekt, en het is duidelijk wie ervoor zorgt.
| Platform | Wie doet het meeste beveiligingswerk | Waar jouw aandacht naartoe gaat |
|---|---|---|
| Gehost (Webflow) | De aanbieder: hosting, kern, certificaat | Toegang, 2FA, externe scripts |
| Zelf gehost (WordPress) | Jij of je partner | Plugins, updates, server, back-ups |
| Custom of headless | Je eigen ontwikkelteam | Code, koppelingen, monitoring |
Wij zijn platformonafhankelijk en kiezen het systeem op basis van jouw doelen, team en groeiplannen, niet op basis van een vaste voorkeur.
Beveiliging is daarbij altijd onderdeel van de afweging, niet iets dat je er los bovenop plakt. Meer over die platformkeuze lees je in de gids over een B2B-website laten maken.
Waar begin je als je de basis wil checken?
Met een korte ronde langs de vier pijlers. Je doet ze in een uur.
Check 1: HTTPS
Open je site via http://. Kom je in één stap op https:// uit? Goed.
Zie je nog “Niet veilig” op een pagina? Zoek dan de onbeveiligde elementen.
Check 2: toegang
Lijst alle beheeraccounts op. Staat 2FA overal aan?
Schrap elk account dat niemand nog gebruikt.
Check 3: updates
Kijk welke plugins, thema’s en systeemversies een update wachten.
Schrap wat je niet gebruikt. Elke plugin minder is een lek minder.
Check 4: back-ups en monitoring
Zoek uit waar je laatste back-up staat. Probeer er één terug te zetten op een testomgeving.
Krijg je een melding als je site platligt? Zo niet, zet dat vandaag aan.
Let op: valt één check tegen, los die dan eerst op. Een sterke pijler compenseert geen zwakke.
Veelgestelde vragen
Is HTTPS genoeg om mijn website te beveiligen?
Nee. HTTPS versleutelt alleen het verkeer tussen bezoeker en server.
Een verouderde plugin of een zwak beheerderswachtwoord blijft een open deur. Je hebt alle vier de pijlers nodig.
Kost een SSL-certificaat geld?
Meestal niet. Let’s Encrypt rekent niets, en de meeste hostingpartijen en platformen installeren en vernieuwen zo’n certificaat automatisch.
Hoe vaak moet ik mijn website updaten?
Zodra er een beveiligingsupdate is voor je CMS, thema of plugins.
Plan daarnaast een vast moment om alles na te lopen, en test updates eerst op een veilige omgeving.
Is Webflow veiliger dan WordPress?
Niet per definitie. Webflow neemt meer werk uit handen, maar een goed onderhouden WordPress-site is veiliger dan een verwaarloosde Webflow-site.
De korte samenvatting
Website-beveiliging hoeft voor een B2B-bedrijf geen complex verhaal te zijn. Dek de vier pijlers af:
- versleutel met HTTPS
- regel toegang strak met sterke wachtwoorden en 2FA
- houd je software actueel
- monitor je site met geteste back-ups
Doe dat consequent en je dekt het leeuwendeel van de risico’s, op welk platform je ook bouwt.
Het is geen eenmalige klus maar een ritme. Het maakt het verschil tussen een site die vertrouwen wekt en een die stilletjes leads lekt.
Wil je dat beveiliging vanaf de basis goed zit in een site die ook echt leads oplevert? Neem contact op en we kijken er samen naar.
Gratis website-scan
Geef je website in en krijg binnen enkele minuten een automatische scan met concrete technische en SEO-verbeterpunten. Geen verkooppraatje.
Je gegevens gebruiken we alleen voor je scan. Geen spam, uitschrijven kan altijd.